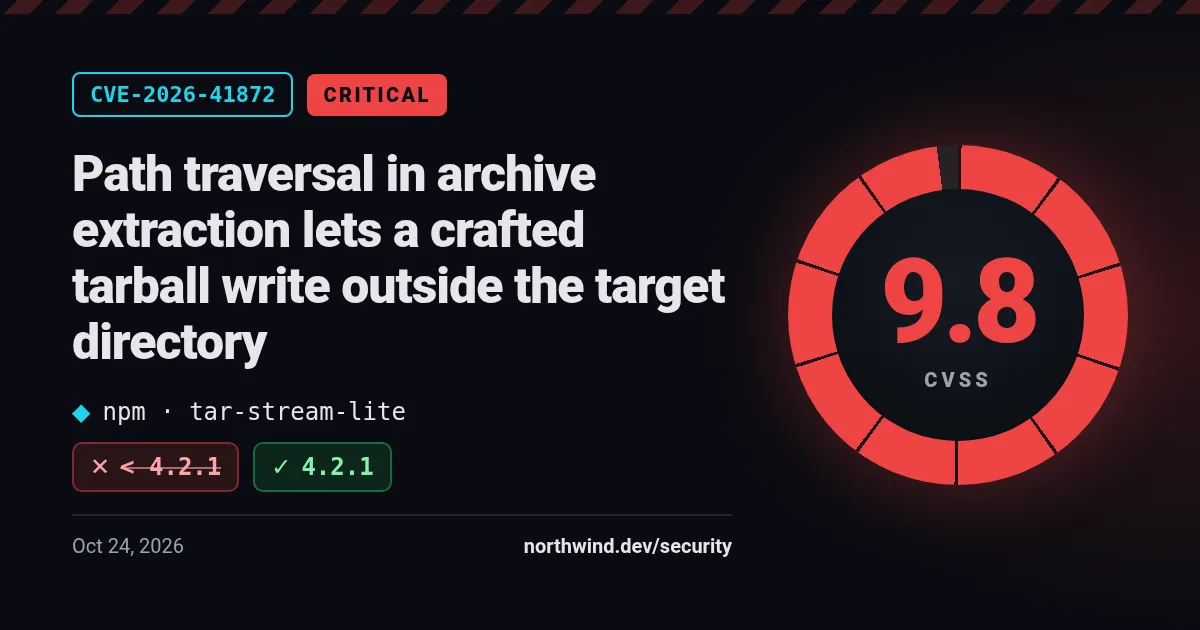
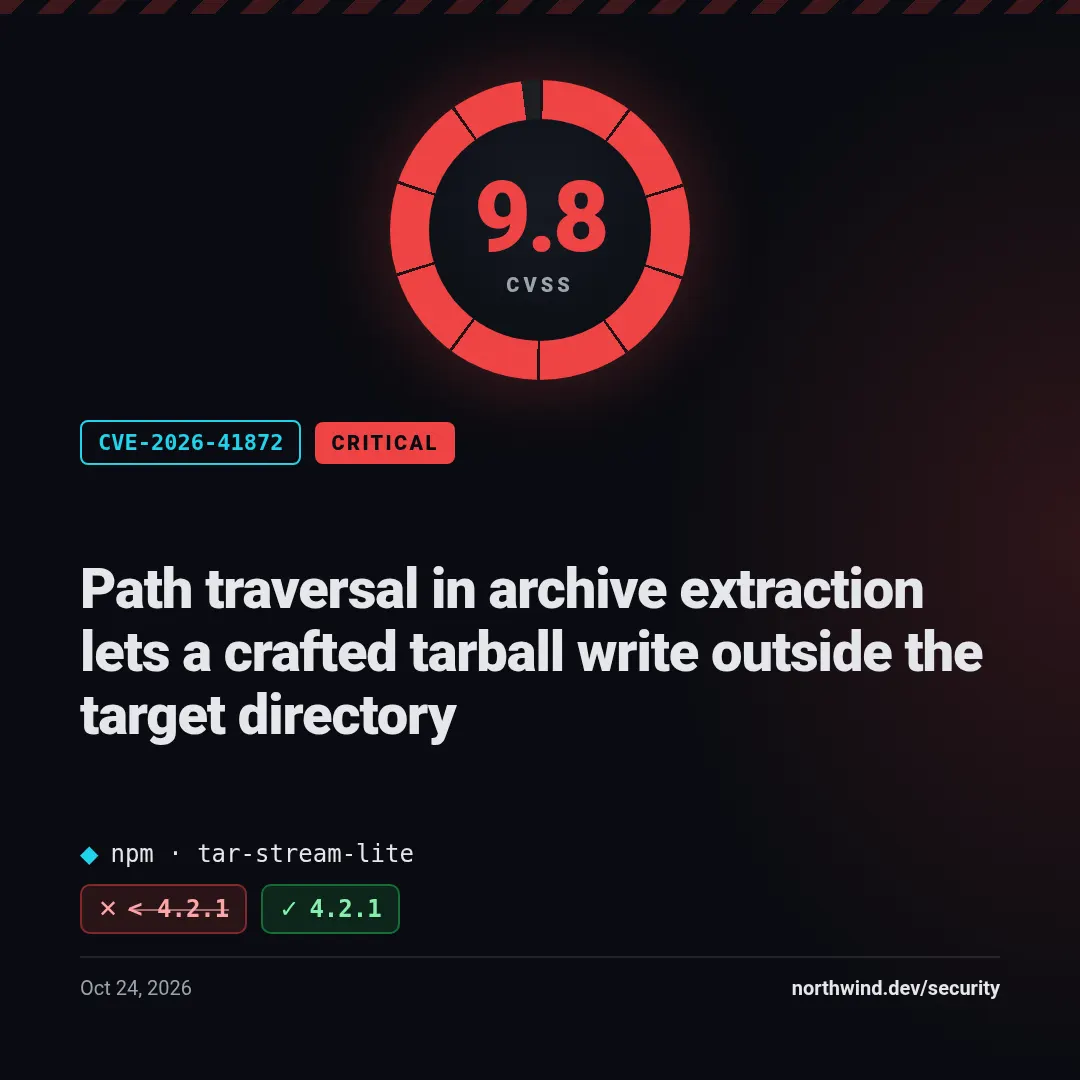
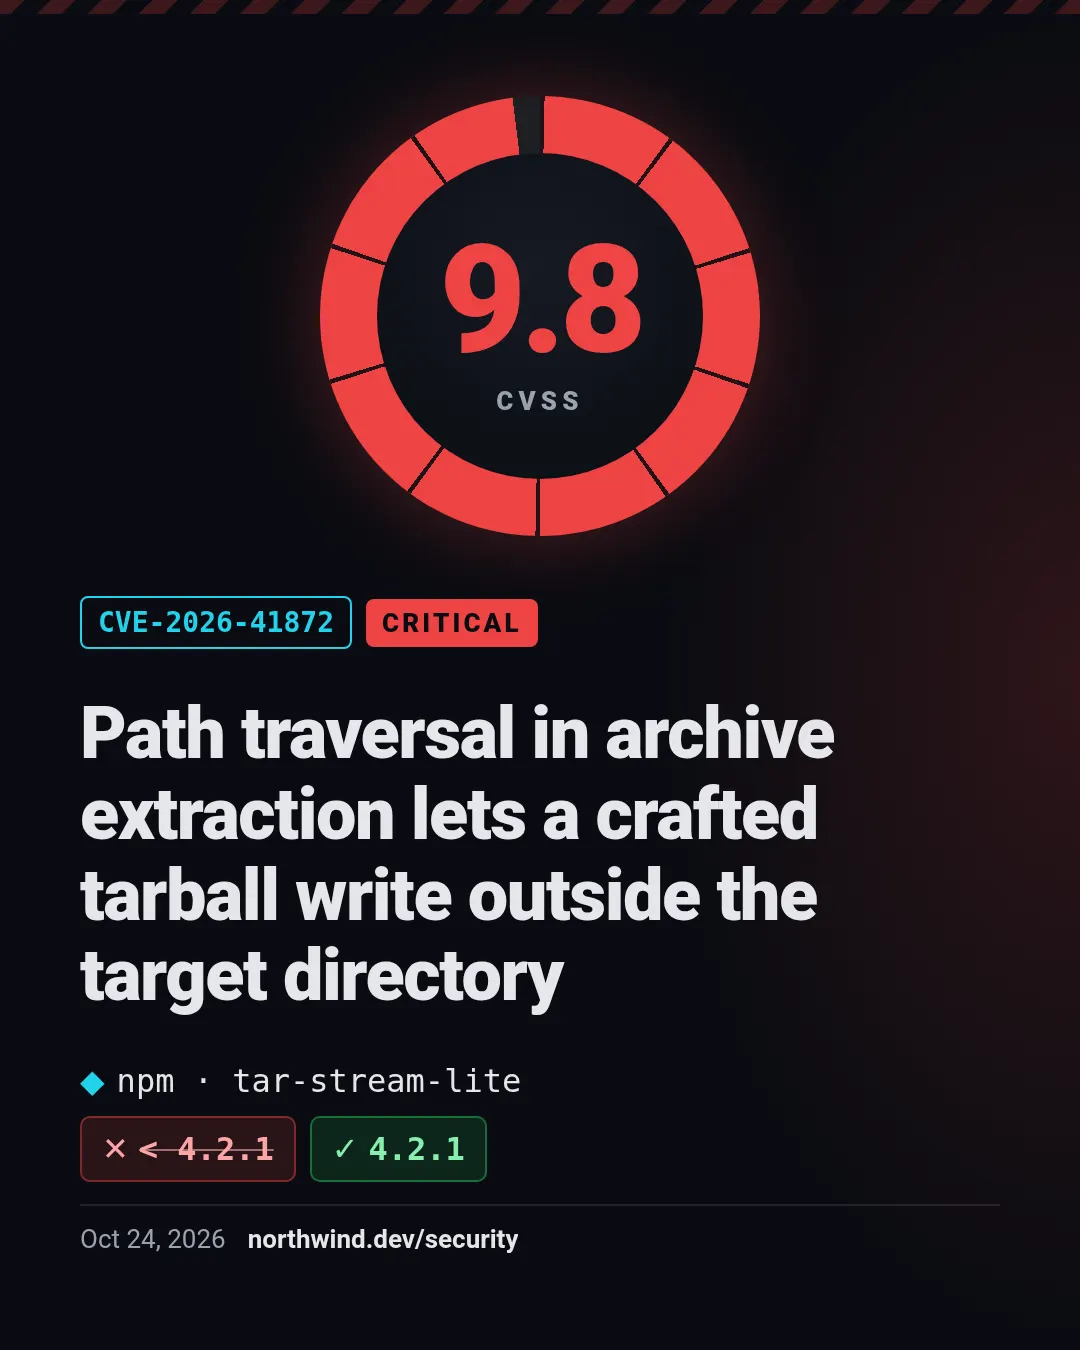
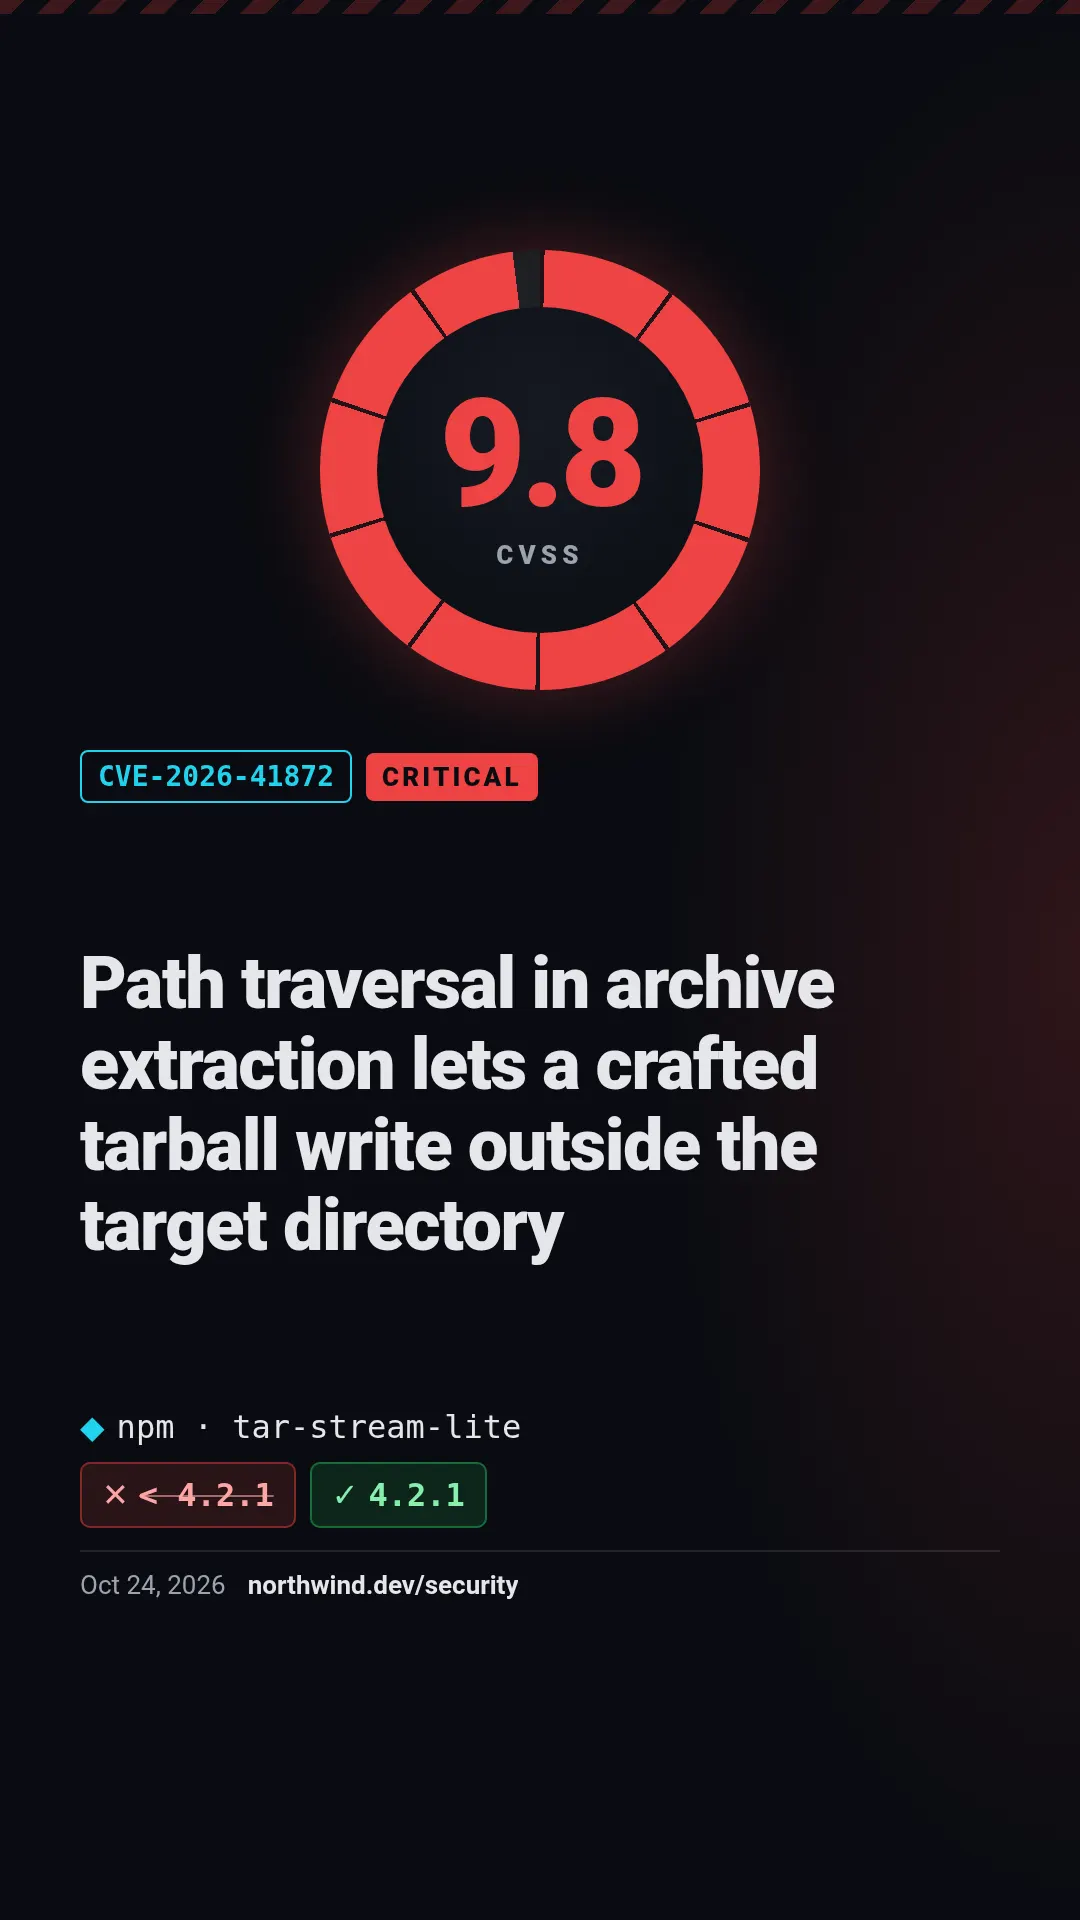
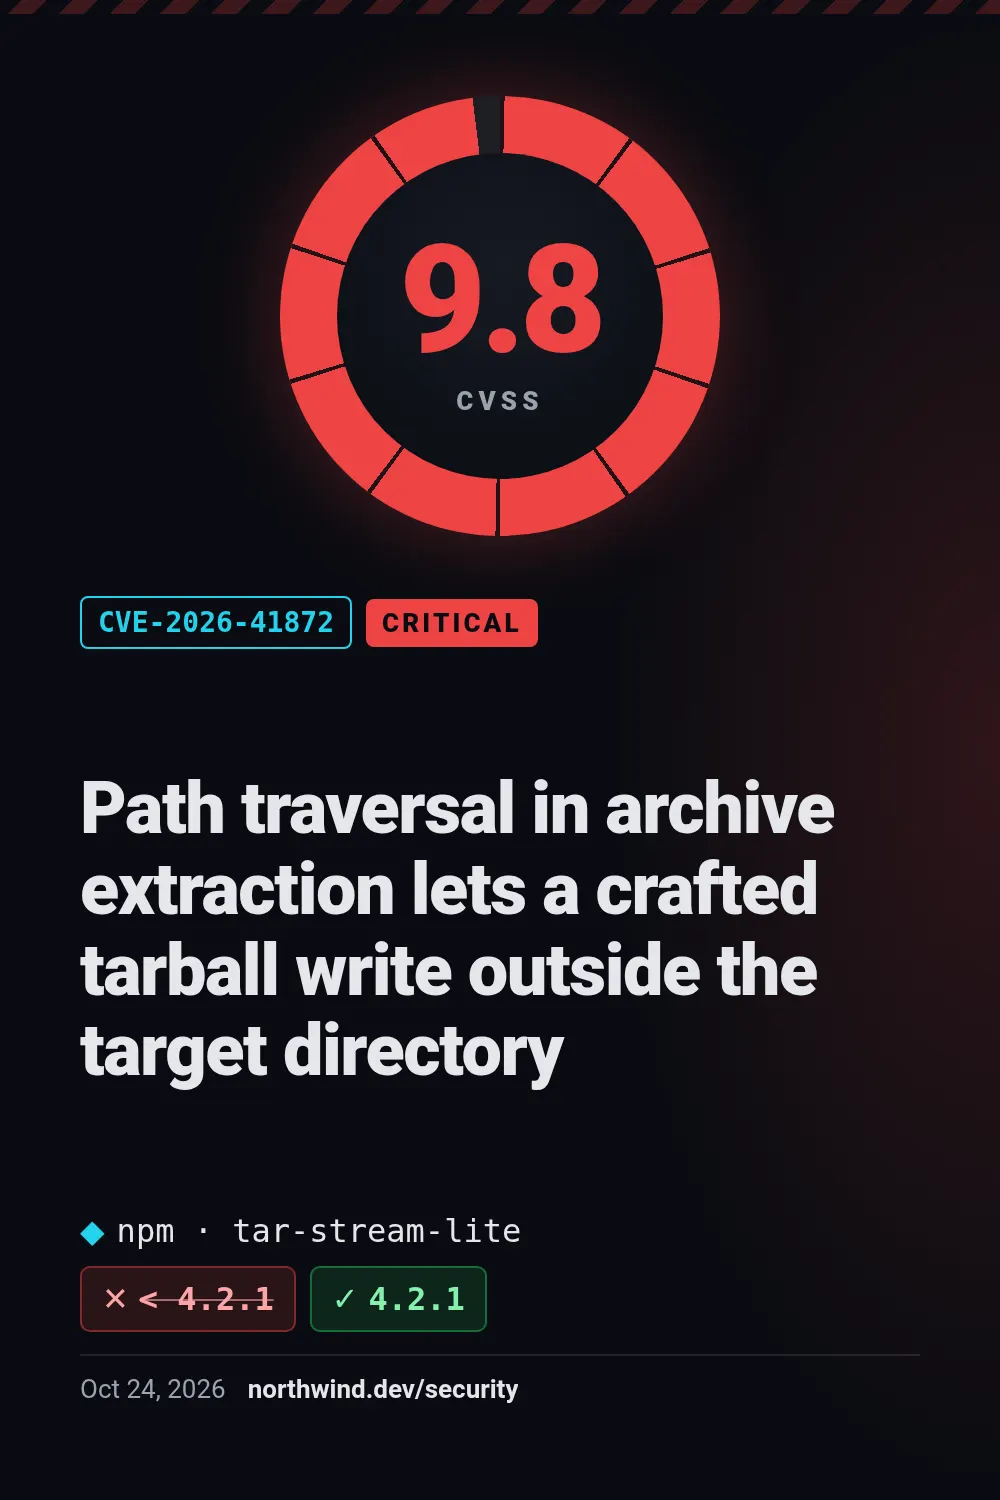
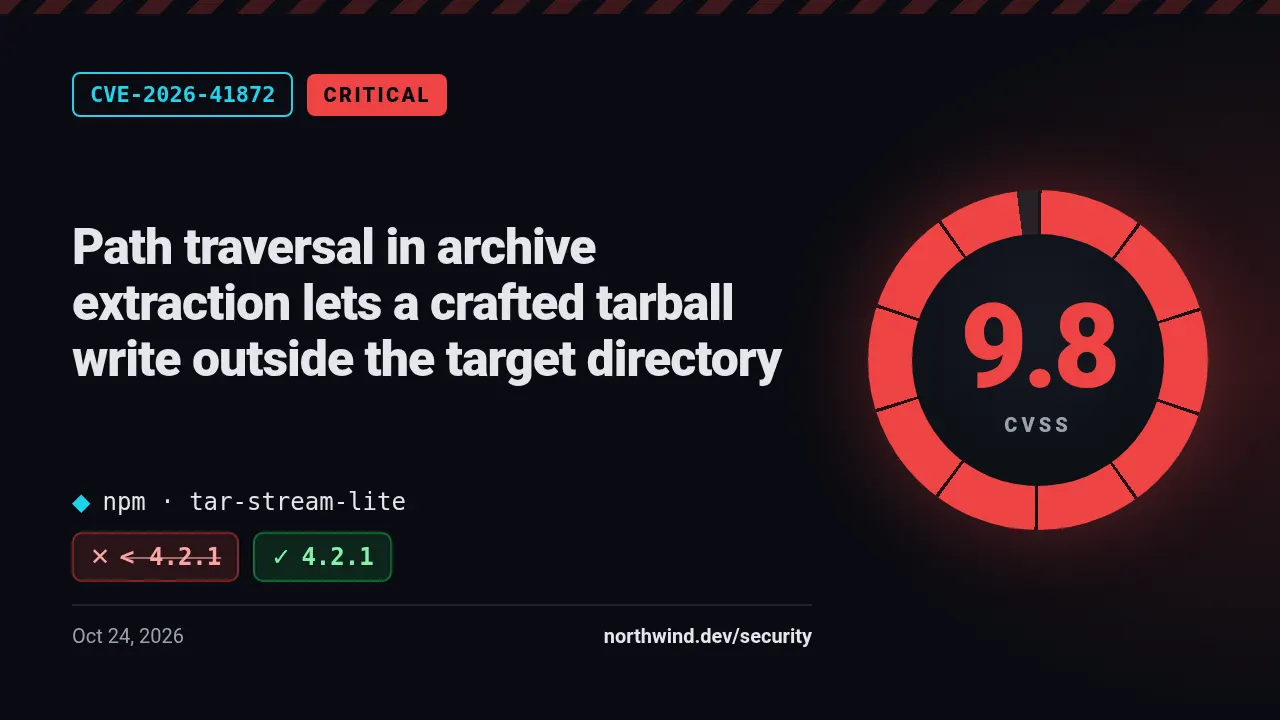
To prawdziwe rendery z API z przykładowymi wartościami z tabeli niżej. Przełącz rozmiar wyżej: ten sam szablon układa się w każdym z 6 rozmiarów — wyślij size albo sizes w zapytaniu.
Dla firm od bezpieczeństwa, opiekunów projektów open source i rejestrów pakietów, które ogłaszają podatność. Tarcza wypełnia się do oceny przyciętej do zakresu 0–10 i pokazuje wartość tak, jak ją podano; bez severity wagę wybierają progi CVSS. Podatny zakres jest przekreślony na czerwono, poprawka pokazana na zielono. W szerokich kadrach tarcza stoi po prawej; w kwadracie i pionie na górze.
Pola
Każde pole jest opcjonalne. Za długi tekst zmniejsza się, zamiast wychodzić poza kadr; pole obrazka przyjmuje publiczny adres URL, który pobieramy po naszej stronie.
| Pole | Typ | Opis | Przykład |
|---|---|---|---|
title |
tekst | Co podatność pozwala zrobić atakującemu. domyślnie: Security advisory | Path traversal in archive extraction lets a crafted tarball write outside the target directory |
advisory_id |
tekst | Identyfikator CVE albo GHSA, np. CVE-2026-41872. | CVE-2026-41872 |
severity |
tekst | low, medium, high albo critical; ustala kolor tarczy. jedna z wartości: low | medium | high | critical | critical |
score |
tekst | Ocena CVSS od 0 do 10, np. 9.8. | 9.8 |
package |
tekst | Ekosystem i pakiet, np. npm · tar-stream-lite. | npm · tar-stream-lite |
affected |
tekst | Podatne wersje, np. < 4.2.1. | < 4.2.1 |
fixed_in |
tekst | Pierwsza poprawiona wersja, np. 4.2.1. | 4.2.1 |
date |
tekst | Data publikacji. | Oct 24, 2026 |
site |
tekst | Strona biuletynu albo serwis o bezpieczeństwie. | northwind.dev/security |
accent |
kolor | Kolor marki w zapisie hex, np. #6366f1. Barwi przyciski, wyróżnienia i poświatę w tle. domyślnie: #22d3ee | #22d3ee |
theme |
dark | light | Schemat kolorów: dark albo light. | — |
Wyrenderuj go jednym żądaniem
Slug podajesz jako template. W odpowiedzi dostajesz adres gotowego PNG; ?wait=true trzyma połączenie, aż obrazek będzie gotowy.
curl -X POST "https://shareglint.com/v1/images?wait=true" \
  -H "Authorization: Bearer sk_live_YOUR_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "template": "security-advisory",
    "modifications": {
        "title": "Path traversal in archive extraction lets a crafted tarball write outside the target directory",
        "advisory_id": "CVE-2026-41872",
        "severity": "critical",
        "score": "9.8",
        "package": "npm · tar-stream-lite",
        "affected": "< 4.2.1",
        "fixed_in": "4.2.1",
        "date": "Oct 24, 2026",
        "site": "northwind.dev/security"
    }
}'
Albo wklej podpisany adres w og:image
Dla stron statycznych, Webflow, Shopify i narzędzi no-code: pola idą w query stringu, a całość podpisujesz swoim sekretem. Pierwsze żądanie renderuje obrazek, każde kolejne to przekierowanie na gotowy plik. Jak policzyć podpis.
<meta property="og:image" content="https://shareglint.com/i/acc_YOUR_ACCOUNT_ID/security-advisory.png?advisory_id=CVE-2026-41872&affected=%3C%204.2.1&date=Oct%2024%2C%202026&fixed_in=4.2.1&package=npm%20%C2%B7%20tar-stream-lite&score=9.8&severity=critical&site=northwind.dev%2Fsecurity&title=Path%20traversal%20in%20archive%20extraction%20lets%20a%20crafted%20tarball%20write%20outside%20the%20target%20directory&s=YOUR_SIGNATURE">Dopasuj do siebie
accent i theme zmieniasz w każdym żądaniu. Jeśli chcesz więcej, skopiuj szablon na swoje konto: dostajesz zwykły szablon HTML z tymi samymi polami, który edytujesz w panelu albo przez API. Jeśli slug jest na Twoim koncie wolny, kopia go przejmuje — Twoje integracje przechodzą na Twoją wersję bez zmiany jednej linijki.
curl -X POST "https://shareglint.com/v1/templates/library/security-advisory/copy" \
-H "Authorization: Bearer sk_live_YOUR_KEY"Więcej szablonów: Dla programistów
 Repozytorium GitHub
 Endpoint API
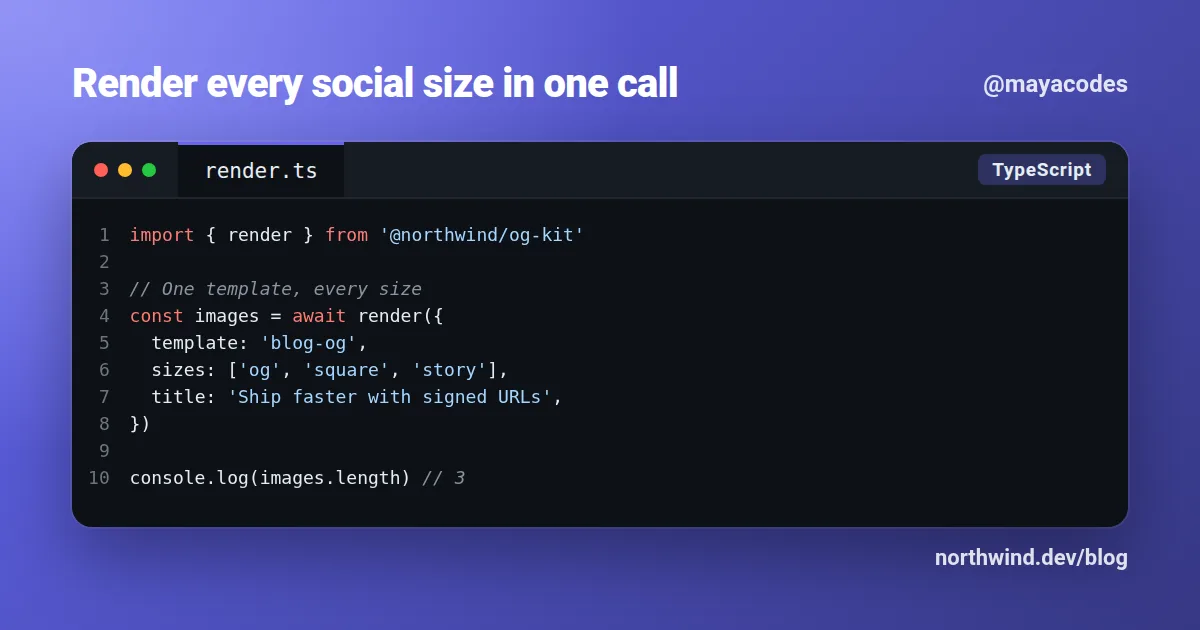 Fragment kodu
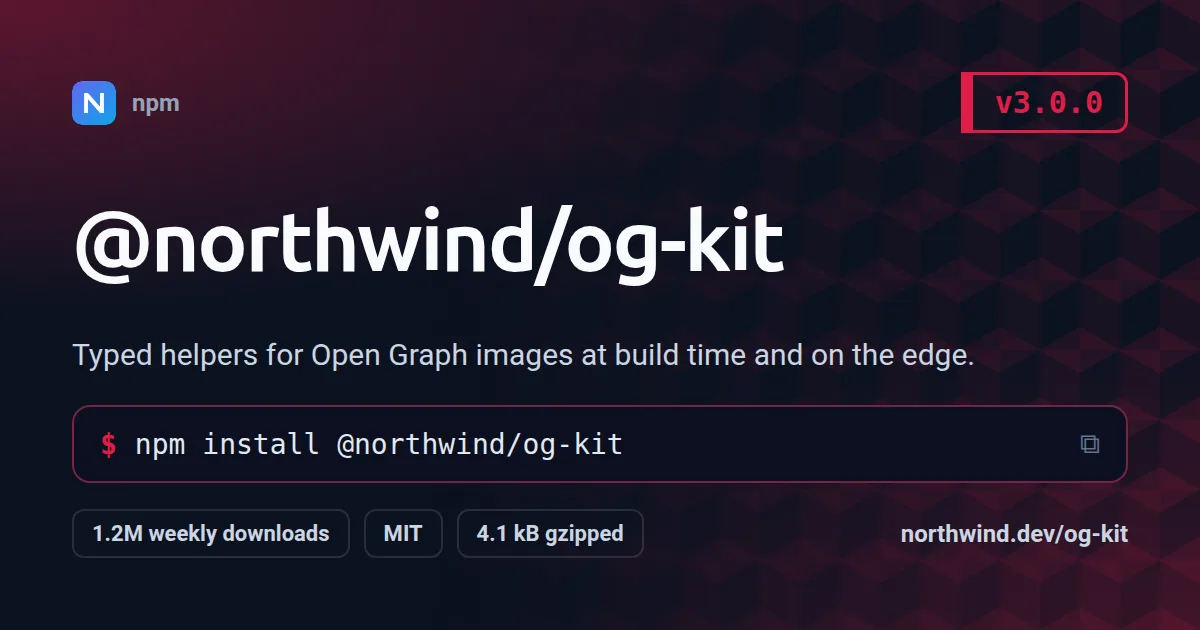 Nowa wersja pakietu
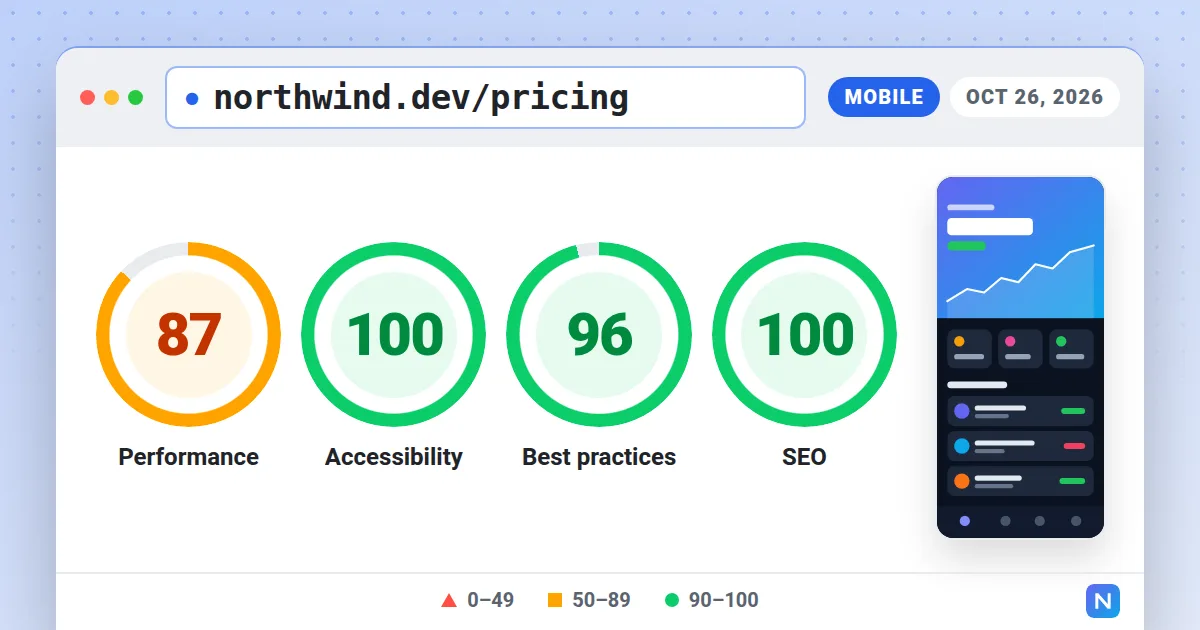 Wyniki Lighthouse
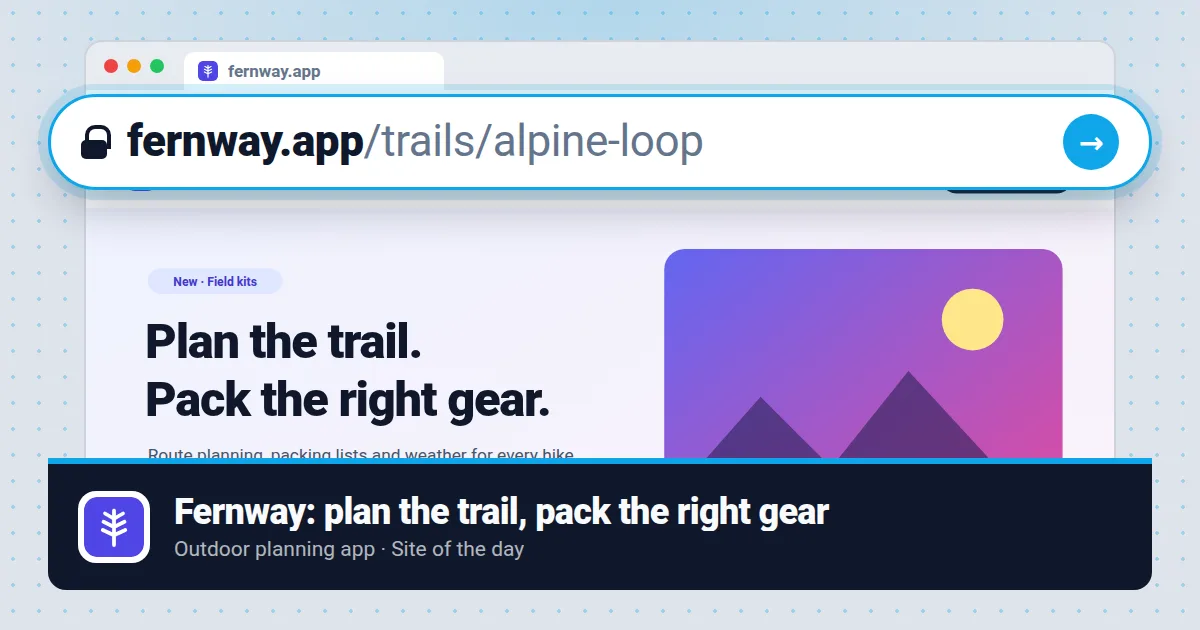 Okno przeglądarki
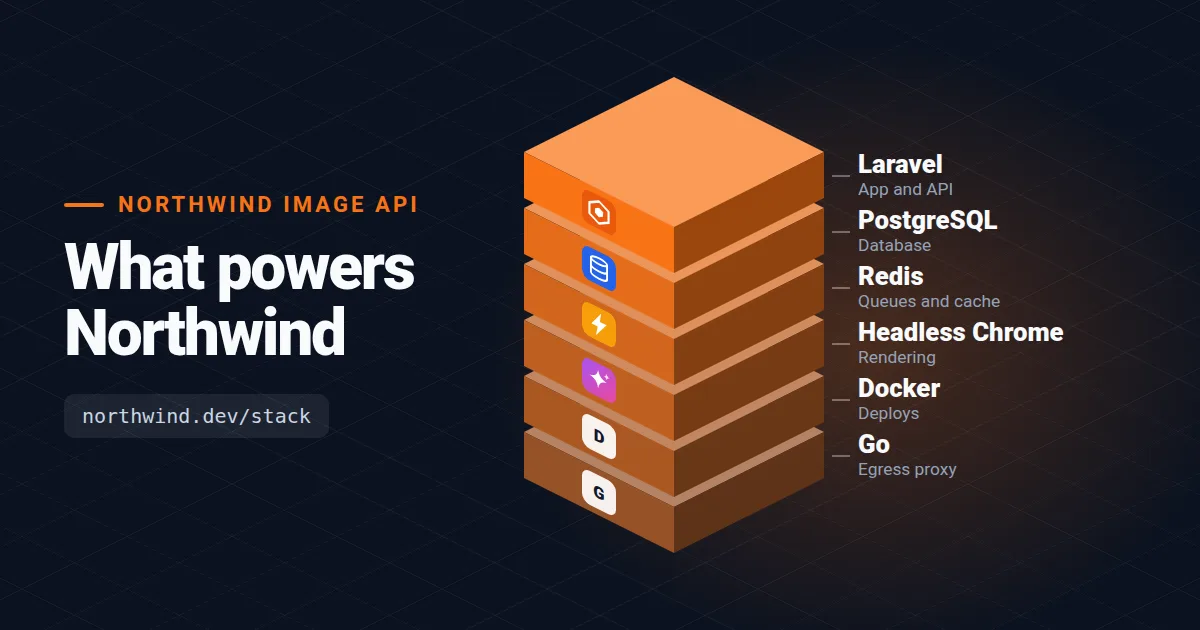 Stos technologiczny
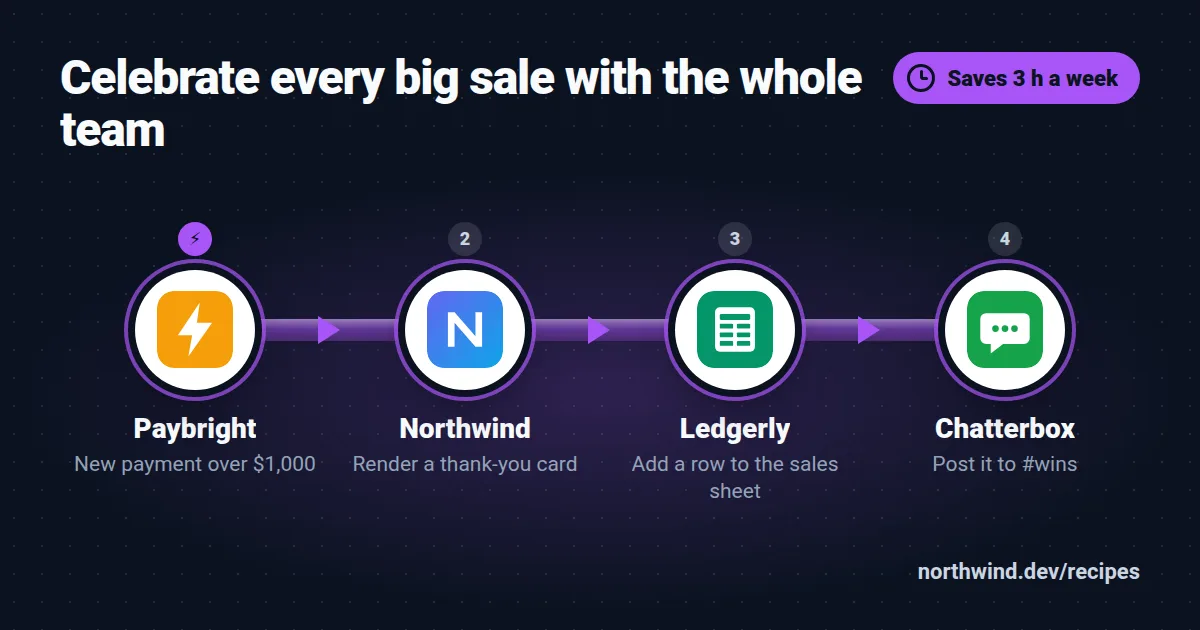 Przepis automatyzacji
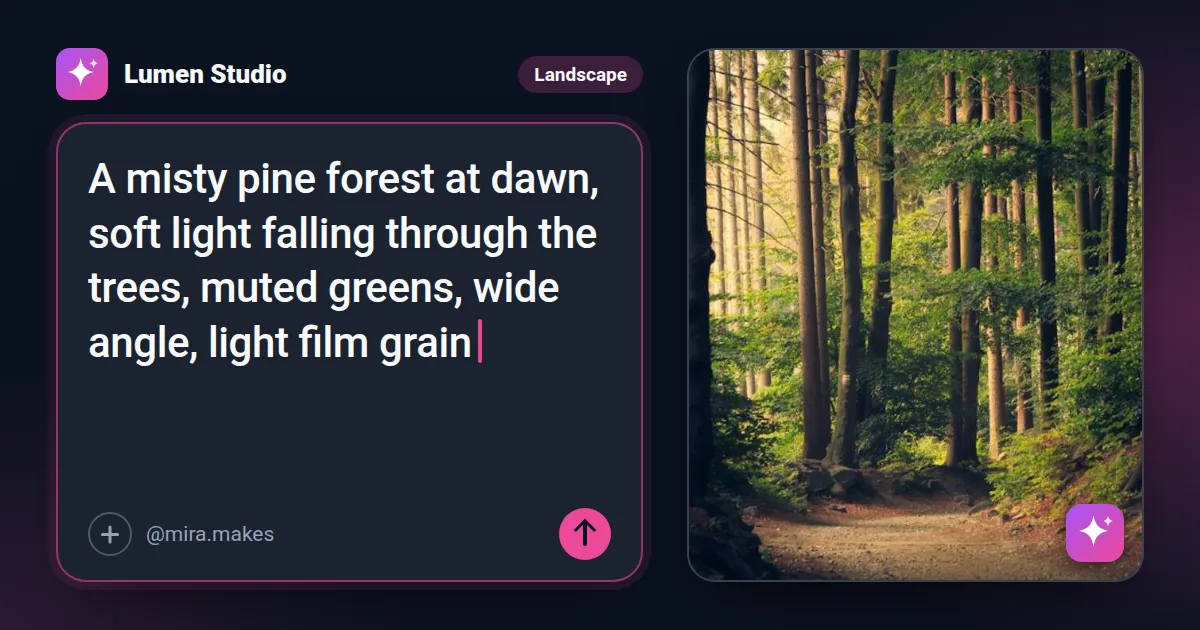 Karta promptu AI
Wszystkie szablony w kategorii Dla programistów (11) → · Wszystkie szablony →